

پلتفرم تجارت الکترونیک جهانی Shopify و سازنده کیفپول سختافزاری Ledger با یک مانع قانونی بزرگ روبرو میشوند، زیرا گروهی از هولدرهای ارز دیجیتال به دلیل عدم موفقیت این دو پلتفرم در جلوگیری از نقض گسترده دادهها در سال ۲۰۲۰ یک شکایت دسته جمعی را به دادگاه ارائه کردهاند.
پلتفرم Shopify و سازنده کیفپول Ledger با شکایت دیگری از سوی هولدرهای ارز دیجیتال روبرو میشوند |
غول تجارت الکترونیک، پلتفرم Shopify، به دلیل نقش خود در جلوگیری از نفض گسترده دادههای کاربران Ledger با یک مانع قانونی جدید مواجه میشود. در ۱ آوریل، این شکایت دسته جمعی در دادگاه ناحیه دلاور ایالات متحده ثبت شد و ادعا میکند که «پلتفرم Shopify مکرراً در محافظت از هویت مشتریان خود شکست خورده است».
شاکیان همچنین ادعا می کنند که Shopify بیش از یک هفته قبل از اطلاع دادن به مشتریان از نقض دادهها مطلع بود، اما در ابتدا آن را مخفی کرد. آنها خواستار افشای نوع دقیق اطلاعات لو رفته توسط Ledger و Shopify و دریافت خسارت واقعی هستند.
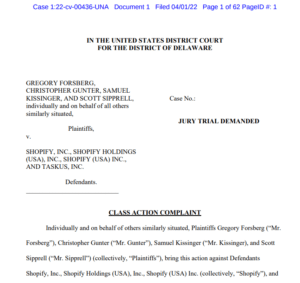
Ledger مستقر در فرانسه نیز به دلیل ادعاهای بازاریابی خود که امنیت مشتری را تضمین میکنند به عنوان متهم در این پرونده گنجانده شده است. در این شکایت آمده است که Ledger «در ابتدا هرگونه به خطر انداختن هویت کاربران را انکار کرد»، اما بعداً مجبور شد به عقب نشینی از موضع خود شد:
علیرغم وعدههای مکرر و کمپین تبلیغاتی جهانی که امنیت بینظیر را برای کاربران تبلیغ میکند، Ledger و Shopify مکرراً نتوانستهاند که از هویت مشتریان خود محافظت کنند و باعث حملات هدفمند به داراییهای رمزنگاری شده هزاران مشتری شدند.
شکایت از Ledger و Shopify سهلانگاری این دو پلتفرم را هدف قرار میدهد |
کیفپولهای سختافزاری که به عنوان کیف پول سرد نیز شناخته میشوند، دستگاههای فیزیکی هستند که امنیت بیشتری را برای کلیدهای خصوصی و عبارات اولیه در اختیار کاربران کریپتو قرار میدهند. آنها به گونه ای به بازار عرضه میشوند که از کیفپولهای داغ (نرمافزاری) ایمنتر باشند.
همانطور که در شکایت ادعا شده است، Ledger از پلتفرم Shopify برای راهاندازی فروشگاه آنلاین وبسایت خود استفاده کرده است. در نتیجه این رابطه، Shopify دسترسی مستقیمی به هویت مشتریان در پایگاه داده Ledger پیدا میکند که در نهایت منجر به نقض اطلاعات کاربران میشود.
این اولین شکایتی نیست که علیه Ledger و Shopify در رابطه با نقض اطلاعات ارائه شده است. در آوریل ۲۰۲۱، گروه دیگری از شاکیان در کالیفرنیا نیز شکایت مشابهی کردند. این شکایت ادعاهایی شبیه به پرونده اخیر دلاور داشت که سهلانگاری این دو پلتفرم را مورد هدف قرار میدادند.
Trezor مورد حمله فیشینگ قرار گرفت |
همانطور که گزارش شد، در ۲ آوریل سازنده کیفپول سختافزاری Trezor مورد حمله فیشینگ قرار گرفت. Trezor در توییتی تایید کرد که یک نقض داده وجود داشته است و اکنون شروع به بررسی نشت احتمالی دادههایی کرده است که احتمال دارد آدرس ایمیل و سایر اطلاعات شخصی کاربران را به خطر بیندازد. در حالی که Trezor تلاش میکند تا علت اصلی این وضعیت را با تحقیقات رسمی شناسایی کند، به کاربران توصیه می شود تا اطلاع ثانوی روی پیوندهایی که از منابع غیر رسمی ارسال شده است کلیک نکنند.
در این حملات، عوامل غیرمجاز که خود را به عنوان نماینده این شرکت معرفی میکنند، با هدف نهایی سرقت وجوه از طریق گمراه کردن سرمایهگذاران بیاحتیاط، با چندین کاربر تماس گرفتهاند. به عنوان بخشی از حمله، کاربران ایمیلی در مورد دانلود یک برنامه از دامنه «trezor.us» دریافت کردند که با نام دامنه رسمی trezor.io متفاوت است.
منبع: Cointelegraph
پاسخها